Gli utilizzatori di WhatsApp (e non solo) stanno ricevendo una email che avvisa circa una chiamata persa con WhatsApp:
La prima difesa è la conoscenza . Attraverso la denuncia ed i suggerimenti si tenta di evitare di cadere nelle trappole del web, e non solo...
Visualizzazione post con etichetta fai notizia. Mostra tutti i post
mercoledì 18 dicembre 2013
Falsa notifica "new voicemail" per WhatsApp con consegna di virus
mercoledì 27 marzo 2013
Frequenti siti hot? Occhio al ricatto !
La sera prima, si era collegato al notissimo sito www_chatroulette_com, una videochat hot.
La vittima è incappata nelle immagini di una bionda di circa 22 anni.
Il gioco inizia con lo strip della bionda : prima la maglietta poi altri indumenti .
All'improvviso , prima un un black out del collegamento , poi , eccola di nuovo , questa volta nuda !
Ed ecco la trappola : "se vuoi che io faccia quello che tu vuoiti devi spogliare anche tu ...."
La vittima allora si spoglia e si mostra alla web cam ...
Dall'altra parte vengono scattate le foto e ....
"se non vuoi vedere le tue foto su facebook e youtube devi darmi 500 euro ...."
Preso dal panico , la vittima paga 200 € versandoli su un conto
intestato ad un marocchino.
Ma il giorno dopo c'è un'altra richiesta di pagamento e , finalmente , la vittima si rivolge ai carabinieri .
E' successo ad un impiegato di Casoria.
sabato 9 febbraio 2013
Non cliccate su "Mi piace" ! di Facebook
Su coriere.it si legge "Nella notte tra giovedì e venerdì molti siti web sono andati in crash
per colpa del pulsante mi piace. Non si tratta di un attacco o di un
virus. Ma di un bug legato a Facebook Connect.
C'è stato un momento in cui tutto il web sembrava andato giù. La Cnn, l'Huffington Post, il Washington Post e molti altri siti non hanno funzionato per parecchi minuti. "
La spiegazione sull'accaduto l'hanno data gli sviluppatori di Gawker che hanno scoperto che tutto è cominciato con Facebook Connect.
"Qualsiasi sito avesse il pulsante “mi piace” è rimasto coinvolto nel down per via di un bug che redirigeva erroneamente questi siti su Facebook che generava una pagina di errore. " Si legge su gizmodo.it
In pratica chiunque cliccava sul pulsante "mi piace" è rimasto coinvolto nel blocco: l’unico modo per evitare il problema era non essere loggati su Facebook.
Chi non era loggato a Facebook o quei pochi che ancora non usano Facebook.
Ora, comunque, il problema è risolto.
Un errore di Facebook ha bloccato il web :ma siamo sicuri che il futuro di internet sia una cosa sicura?
mercoledì 25 luglio 2012
Tutte le province soppresse
ELENCO DELLE PROVINCIE SOPPRESSE DALLA MANOVRA
Ecco l’elenco delle province che
verranno soppresse dalla manovra.
Tutte al di sotto dei 300.000
abitanti.
Ascoli Piceno: 214.068 (Pdl)
Asti: 221.687 (Pdl)
Benevento: 287.874 (Pd)
Biella: 185.768 (Lega)
Caltanissetta: 271.729 (Mpa)
Campobasso: 231.086 (Pdl)
Carbonia-Iglesias: 129.840 (Pd)
Crotone: 174.605 (Pdl)
Enna:172.485 (Pdl)
Fermo:177.914 (Sel)
Gorizia:142.407 (Pd)
Imperia:222.648 (Pdl)
Isernia:88.694 (Pdl)
La Spezia:223.516 (Pd)
Lodi:227.655 (Lega)
Massa Carrara: 203.901 (Pd)
Medio Campidano:102.409 (Pd)
Ogliastra:57.965 (Pd)
Piacenza: 289.875 (PD)
Pistoia: 293.061 (Pd)
Prato: 249.775 (Pd)
Rieti: 160.467 (Pd)
Rovigo: 247.884 (Pd)
Savona: 287.906 (Pdl)
Terni: 234.665 (Pd)
Trieste: 236.556 (Pd)
Verbano-Cusio-Ossola: 163.247 (Pdl)
Vercelli: 179.562 (Pdl)
Vibo Valentia: 166.560 (Pd)
Rovigo: 247.884 (Pd)
Savona: 287.906 (Pdl)
Siena: 272.638 (Pd)
Sondrio: 183.169 (Lega)
Terni: 234.665 (Pd)
Trieste: 236.556 (Pd)
Verbano-Cusio-Ossola: 163.247 (Pdl)
Vercelli: 179.562 (Pdl)
Vibo Valentia: 166.560 (Pd).
lunedì 23 luglio 2012
Anti-Phishing.it attaccato dagli hacker
Da Sabato 21 Luglio il sito Anti-Phishing.it risulta irraggiungibile .
E' il risultato di un attacco hacker denunciato dallo stesso sito nella giornata di venerdì
Ecco l'ultimo post pubblicato venerdì 20 :
Grazie all’aiuto dei provider Aruba e dei suoi ottimi tecnici stiamo cercando di risolvere il problema. Ad ogni modo nelle prossime ore potreste riscontrare difficoltà nel raggiungere il nostro sito. Abbiate pazienza torneremo presto online.
E' il risultato di un attacco hacker denunciato dallo stesso sito nella giornata di venerdì
Ecco l'ultimo post pubblicato venerdì 20 :
A partire da questa mattina il sito
Anti-Phishing.it è vittima di un attacco SYN Flood. Che cos’è? Si tratta
di un attacco di tipo denial of service che prevede l’invio massiccio
di richieste (SYN) al fine di saturare il server che ospitata il nostro
sito web allo scopo di oscurarlo e quindi impedire l’accesso ai
legittimi utenti che giornalmente ci visitano. Quello di oggi tuttavia è
l’ultimo di una serie di attacchi iniziati nei giorni scorsi che hanno
riguardato alcune delle nostre caselle email.
Sicuramente non siamo “simpatici” a qualcuno. Noi qualche sospetto su
chi sia il mandante lo abbiamo. Dato che il tutto è iniziato dopo la
publicazione di una serie di articoli a metà settimana. Avete capito di
chi parliamo?Grazie all’aiuto dei provider Aruba e dei suoi ottimi tecnici stiamo cercando di risolvere il problema. Ad ogni modo nelle prossime ore potreste riscontrare difficoltà nel raggiungere il nostro sito. Abbiate pazienza torneremo presto online.
Purtroppo , sino a questo momento , 24 Luglio , i vari siti che fanno capo ad Anti-Phishing.it sono ancora fuori uso.
martedì 17 luglio 2012
VIRUS DNS CHANGER : il tuo PC è infetto?
Un gruppo di Hacker della Estonia , arrestati nello scorso Novembre , ha immesso in rete un viso denominato DNS CHANGER .
Il virus è ancora in circolazione e si calcola che almeno 350mila PC siano già infetti.
L'infezione in sè non causa grossi danni se non quello di modificare i parametri di connessione internet.
Gli utenti danneggiati , a loro insaputa , viaggiano in internet dopo essersi collegati con dei server pirata che dirottano il traffico internet a fini pubblicitari. Secondo alcuni calcoli la truffa avrebbe già fruttato agli hacker oltre 14 milioni di dollari !
Numeri talmente grandi che hanno scomodato persino l'FBI che avrebbe già individuato un server Pirata che sarà chiuso quanto prima.
Ma , ATTENZIONE , i PC infettati non riusciranno più a collegarsi ad internet poichè punteranno ad un server inesistente! Per verificare se il vostro PC risulta infettato dal virus DNS Changer , l'FBI ha creato il sito http://www.dcwg.org
Che contiene tutte le istruzioni per individuare ed eventualmente rimuovere il virus.
Per l'Italia collabora la Telecom con il sito : www.dns-ok.it (Telecom Italia Security Operation Center). Cliccando sul link www.dns-ok.it si ottiene un semaforo rosso o verde a seconda della presenza o meno del virus.
Nel caso di disco rosso conviene utilizzare la fix messa a disposizione dalla FBI : (http://www.dcwg.org/fix).
lunedì 11 giugno 2012
Il ritorno dell'auto ad aria : ce la faremo?
Ricordate Eolo (vedi EOLO , l'auto sparita nel vento !) :era una vettura con motore ad aria compressa, costruita interamente in
alluminio tubolare, fibra di canapa e resina,leggerissima ed
ultraresistente.Capace di fare 100 Km con 0,77 euro, poteva raggiungere
una velocità di 110 Km/h e funzionare per più di 10 ore consecutive
nell'uso urbano.
Quell'auto (2006) non fu mai commercializzata e non si mai saputo il perchè.
Ora si sta dando notizia di un nuovo modello : Airpod, veicolo ad aria in grado di fare 100 km con un pieno di circa due euro. (a me sembra peggio della prima ...:-)
AirPod di MDI in Virgilio Video
Anche questa volta , per il 2013, è stata fissata la consegna delle prime Airpod in Francia, evento che sarà seguito da una distribuzione dei veicoli in diversi paesi europei.
martedì 5 giugno 2012
Booking , Venere , Tripadvisor ecc e le false informazioni
Che su Booking , Venere , Tripadvisor ecc impazzino le false recensioni non è una novità , ma adesso stanno capitando episodi che mettono in seria discussione l'affidabilità stessa dei siti di prenotazione online.
Personalmente utilizzo questi sistemi di prenotazione regolarmente e se scrivo questo post è proprio per continuare a farlo.
Qual'è il problema? Mah : direi proprio mancanza di informazioni coerenti. Mi spiego .
Che un hotel abbia la piscina non significa che la stessa sia aperta nel periodo di nostro interesse (dovrebbe essere evidenziato). Se , nelle caratteristiche dell'hotel viene detto che c'è un percorso benessere attivo , uno si aspetta di trovarlo all'arrivo.
Ma , forse la fregatura più grande di tutte è l'ultima camera ! Questa tecnica di persuasione alla prenotazione che impazza un pò dappertutto, ma che significa? Beh significherebbe : "sbrigati a prenotare perchè l'hotel è pieno e resta una sola camera" . Tutti daccordo?
Bene : a me è successo di prenotare l'ultima camera di un hotel , valutazione favoloso! con piscina e con percorso benessere e di arrivare sul posto e scoprire di essere l'unico ospite e , poichè l'hotel era vuoto la sala ristorante non era attrezzata e la piscina ed il percorso benessere erano inattivi . In compenso c'erano però gli operai al lavoro sui tetti.
Ovviamente siamo andati via , in un altro hotel.
Il giorno dopo , per curiosità , abbiamo aperto la pagina di booking di questo hotel e , pensate , l'hotel era dato tutto esaurito mentre noi eravamo sul posto e lo vedevamo vuoto!
Ma la cosa più odiosa di tutta la faccenda era qualche recensione recente che faceva apprezzamenti sulla piscina (ancora chiusa) e il percorso benessere (idem ).
Per il bene di tutti , albergatori , clienti e boooking : diamo informazioni e recensioni corrette!
Personalmente utilizzo questi sistemi di prenotazione regolarmente e se scrivo questo post è proprio per continuare a farlo.
Qual'è il problema? Mah : direi proprio mancanza di informazioni coerenti. Mi spiego .
Che un hotel abbia la piscina non significa che la stessa sia aperta nel periodo di nostro interesse (dovrebbe essere evidenziato). Se , nelle caratteristiche dell'hotel viene detto che c'è un percorso benessere attivo , uno si aspetta di trovarlo all'arrivo.
Ma , forse la fregatura più grande di tutte è l'ultima camera ! Questa tecnica di persuasione alla prenotazione che impazza un pò dappertutto, ma che significa? Beh significherebbe : "sbrigati a prenotare perchè l'hotel è pieno e resta una sola camera" . Tutti daccordo?Bene : a me è successo di prenotare l'ultima camera di un hotel , valutazione favoloso! con piscina e con percorso benessere e di arrivare sul posto e scoprire di essere l'unico ospite e , poichè l'hotel era vuoto la sala ristorante non era attrezzata e la piscina ed il percorso benessere erano inattivi . In compenso c'erano però gli operai al lavoro sui tetti.
Ovviamente siamo andati via , in un altro hotel.
Il giorno dopo , per curiosità , abbiamo aperto la pagina di booking di questo hotel e , pensate , l'hotel era dato tutto esaurito mentre noi eravamo sul posto e lo vedevamo vuoto!
Ma la cosa più odiosa di tutta la faccenda era qualche recensione recente che faceva apprezzamenti sulla piscina (ancora chiusa) e il percorso benessere (idem ).
Per il bene di tutti , albergatori , clienti e boooking : diamo informazioni e recensioni corrette!
domenica 27 maggio 2012
Furto d'identità : potrebbe costarci caro
Negli Stati Uniti è emergenza , già nel 2010 sono state scoperte 940.000 false richieste di rimborsi fiscali per le quali l'erario ha comunque dato seguito ai pagamenti! Un danno all'erario di oltre 6,5 miliardi di dollari.
Un meccanismo semplice , perverso e difficile da scoprire.
Sono sufficienti i dati anagrafici ed il numero di previdenza sociale di
una persona per richiedere online un rimborso fiscale spacciandosi per il titolare della posizione previdenziale.
Ovviamente nella casella indirizzo dove spedire l'assegno verrà messo un indirizzo di comodo.
Negli stati uniti la cosa funziona benissimo in quanto i rimborsi sono
velocissimi e vengono pagati con assegno o carta di debito,
difficilmente tracciabile e bloccabile.
Una modalità di
pagamento adottata con l'intento di aiutare le persone che
non hanno il conto corrente, soprattutto gli anziani.
vedi : larepubblica
lunedì 2 gennaio 2012
I Manoscritti Biblici del Mar Morto sono disponibili online
I Manoscritti del Mar Morto sono stati scritti tra il terzo e il primo secolo a.C. e racchiudono i più antichi manoscritti biblici esistenti di cui si ha notizia. Nel 68 a.C. i manoscritti vennero nascosti all'interno di undici grotte nel deserto della Giudea sulle coste del Mar Morto per essere protetti dall'invasione dell'esercito romano. Il loro ritrovamento risale al 1947, quando un pastore beduino lanciò una pietra in una delle grotte e capì che vi era qualcosa all'interno. Dal 1965 i manoscritti sono esposti presso il Santuario del Libro dell'Israel Museum di Gerusalemme. Ora sono stati digitalizzati e sono disponibili online.
Sul sito http://dss.collections.imj.org.il/
sono disponibili le sezioni :
- Great Isaiah Scroll
- Temple Scroll
- War Scroll
- Community Rule Scroll
- Commentary on the Habakkuk Scroll
giovedì 9 dicembre 2010
I siti mirrors di Wikileaks
Update (2010-12-09 09:39 GMT) (Wikileaks is currently mirrored on 1368 sites : lista completa)
IP mirrors
DNS mirrors
Proxy mirrors
IP mirrors
DNS mirrors
- http://wikileaks.ch/
- http://www.ljsf.org/
- http://wikileaks.nl/
- http://wi.kileaks.com/
- http://wikileaks.fs-cdn.net/
- http://wikileaks.pl/
- http://wikileaks.de/
- http://www.wikileaks.eu/
- http://wikileaks.no-ip.co.uk/
- http://wikileaks.eu.org/
- http://wikileaks.goulag.su/
- http://sunshinepress.org/
- http://wikileaks.showeb.net/
- http://wikileaks.rfc1149.net/
- http://wikileaks.pokapok.net/
- http://wikileaks.dotnul.org/
- http://wikileaks.catsinheat.net/
- http://wikileaks.jmp.net/
- http://wikileaks.dd19.de/
- http://wikileeks.org.uk/
Proxy mirrors
- http://46.59.1.2.nyud.net/
- http://213.251.145.96.nyud.net/
- http://88.80.13.160.nyud.net/
- http://79.159.1.172/wikileaks/
- http://savewikileaks.dyndns.org/
- http://cablegate.failar.nu/
- http://tos-proxy.appspot.com/www.wikileaks.org
- http://happyspancer.appspot.com/www.wikileaks.org/
- https://proxybay2.appspot.com/wikileaks.org
- http://wikileaks.org.nyud.net/
- http://mirror.wikileaks.info/
- http://cablegate.underlandet.org/
- http://www.privetbank.com.ua/cablegate/index.html
- http://w5.wavemx.com/sggk/drprovzph.lit/?wavemx=0
- http://keiths-proxy-server.appspot.com/wikileaks.org
Nasce Amazon.it : una bella fetta di concorrenza!
Il 23 novembre è stato lanciato il nuovo sito italiano di Amazon inizialmente solo con otto categorie di prodotti: DVD - Elettronica - Generali - Libri - Loghi - Musica - Software - Videogiochi.
Altroconsumo ha sviluppato un test per verificare la convenienza del sito. Con un portafoglio di una quarantina di prodotti tra i più venduti tra cellulari, microonde, aspirapolvere, fotocamere, televisori, videocamere e home cinema sono stati simulati gli acquisti online con amazon.it ed i principali siti di ecommerce in Italia : Mr. Price, Eprice, Mediaworld, Monclick e Pixmania.it).Secondo questa statistica i prezzi di www.amazon.it
- Con un minimo di 19 euro la consegna è gratis.....
- C'è poi il sistema Amazon Prime : spedizioni GRATIS illimitate al costo annuale d'iscrizione di 9,99 EUR.
Insomma : un portale ecommerce da considerare assolutamente !
domenica 28 novembre 2010
Wikileaks denuncia attacco informatico dopo l'annuncio di dossier su Berlusconi,GB e Russia
ore 17:00 : Wikileaks annuncia l'imminente pubblicazione di dossier riservati su Documenti segreti da Wikileaks su Italia (Berlusconi), Gran Bretagna, Russia.
ore 20:30 :Il sito di Wikileaks è sotto attacco informatico.
Lo annunciano i responsabili via Twitter.
"Stiamo subendo un DDoS (distributed denial of service, letteralmente negazione del servizio)", si legge nel messaggio stringato.
Il sito da circa un'ora era effettivamente irraggiungibile. Il Guardian però annuncia che pubblicherà i documenti in proprio possesso, qualunque sarà lo stato del sito di Wikileaks questa sera.
Nel sito viene comunque specificato che i documenti segreti verranno ugualmente pubblicati: El Pais, Le Monde, Der Spiegel, The Guardian e il New York Times - si legge - pubblicheranno i cable di diverse ambasciate Usa questa notte, anche se Wikileaks non è raggiungibile". (rainews24)
Che dire ? i due eventi sono collegati?
domenica 17 ottobre 2010
I contatti della vostra Rubrica di Facebook sono di pubblico dominio !?
Su Facebook si legge : " I contatti della rubrica del nostro cellulare fanno parte molto spesso anche dei contatti che abbiamo su Facebook. Phonebook è un’applicazione che permette di unire i diversi contatti in maniera automatica.
Il risultato? Una rubrica visuale dove i contatti sono raffigurati grazie alle loro foto Facebook. E’ possibile usare Phonebook per inviare sms e chiamare gli amici.
L’applicazione è completamente gratuita."
Per chi l'ha fatto basterà andare sulla propria pagina di Facebook ed esattamente in Account, Modifica amici, Rubrica telefonica per trovare tutti i numeri telefonici rubrica personale.
Beh !?, direte voi , è proprio quello che si voleva fare mediante l'applicazione Phonebook.
Ma ...... SORPESA !
Non sempre, ma capita che :
Nella rubrica di Facebook ci sono anche nomi di persone che non conosciamo !!!
Qualcuno dice che si tratta di un nuovo espediente di Facebook per far fare amicizia .....
Uhm , interessante ..... ma i proprietari dei numeri di telefono pubblicati sulla mia rubrica lo sanno?
E ... se anche i numeri telefonici della vostra rubrica telefonica personale fossero stati sputtanati qua e là in giro per la rete? :-)
Se non vi funziona più la posta tin.it leggete qui
Se siete tra quelli che , avendo cambiato provider , non riescono più a scaricare la posta elettronica dagli indirizzi @tin.it , allora sicuramente avrete avuto difficoltà anche con il software Freepops che improvvisamente non ha più funzionato verso alice et company.
Ebbene , sappiate che è stato rilasciato il nuovo plugin per tin.it :
09/10/2010 : Updated tin
Scaricate il plugin nella directory c:\programmi\freepops\lua e tutto funzionerà :-)
Ebbene , sappiate che è stato rilasciato il nuovo plugin per tin.it :
09/10/2010 : Updated tin 
Scaricate il plugin nella directory c:\programmi\freepops\lua e tutto funzionerà :-)domenica 25 luglio 2010
Come cancellare una persona da internet
Quante volte avete pensato : ma come si fa non non far più comparire quel nome in internet ?
E se volessimo cancellare tutti i dati relativi a quella persona?
Se proprio non ne potete più di imbattervi in una certa persona , non avete scelta :
dovete cancellarla da internet !
Ecco dunque un programma che fa al caso vostro e che si chiama appunto "ex blocker" ovvero blocca -ex : dedicato a chi non vuole più incontrare il proprio (o la propria ex) in internet.
Vi basta andare sul sito http://blockyourex.com/ e digitare il nome e cognome della persona da bloccare , nonchè i vari contatti sui social network ed il programma vi garantisce che non la vedrete mai più! , in internet , ovviamente :-)
venerdì 23 luglio 2010
Easydownload.info : ovvero come pagare il software gratuito
Avere presenti quei programmi informatici detti open source (quelli che non hanno licenza, scaricabili gratis)?
Avete ben chiaro che questi programmi sono gratuiti?
Che interesse c'è a pagare per scaricare software open source ? Nessuno. Eppure qualcuno ha pensato bene di spremere soldi dai sassi: Easydownload.info, ora sotto la lente dell'Antitrust per condotta commerciale scorretta, un sito che permette di scaricare software in modo apparentemente gratuito.
Peccato che il sito sia concepito per accalappiare consumatori più o meno disattenti, che inconsapevolmente 'accettano' un contratto che implica il pagamento di 96 euro.
Le segnalazioni sono state migliaia in circa due mesi, da quando è partito il primo allarme, a cui è seguita la denuncia all'Antitrust; che oggi ha ufficializzato l'apertura di un procedimento su questa società che ha (o avrebbe) sede legale in Germania, che invita a effettuare i pagamenti su una banca dell'Est Europa, e ha registrato il dominio easy-download.info in Arizona.
Si tratta in tutta evidenza di una ben congegnata strategia. Anche se non in modo evidente, le informazioni sull'onerosità del servizio e sul diritto di recesso (entro 10 giorni) sono presenti nel sito, ma il percorso di navigazione che l'utente è indotto a compiere, fa sì che ciò che c'è … sia invisibile.
Così, quando si inseriscono i propri dati, si pensa alla banale registrazione al sito.
Solo dopo un paio di settimane, una mail 'informa': visto che non hai effettuato il recesso, paga 96 euro.
Agli utenti che si sono imbattuti in questa situazione, consigliamo di non pagare e di segnalare il tutto all'Antitrust. Ma soprattutto di stare attenti, perché Internet è -al pari del 'mondo terreno'- pieno di furbi, pronti a sfruttare ogni possibilità per fare soldi facili.(aduc)
E intanto anche su facebook impazza il tam tam :
NON PAGATE EASY DOWNLOAD
martedì 19 gennaio 2010
Facebook, l'applicazione Online Now ti fa sapere chi è offline!
Non è uno scioglilingua ma una nuova applicazione a disposizione degli utenti di Facebook alle prese con uno dei problemi più antipatici : gli utenti in modalità offline )=:
Questa nuova applicazione ti permette di vedere chi dei tuoi amici di Facebook è collegato ma messo in modalità offline.
L’applicazione Online Now, una volta installata sul tuo profilo Facebook, fa si che ti apparirà accanto alla finestra della chat, una nuova finestra chiamata appunto Online Now e ti farà vedere tutti i tuoi amici di Facebook online ma con l'opzione offline su Facebook. :-)
domenica 17 gennaio 2010
Click fraudolenti mediante spyware : la nuova diabolica truffa!
La pubblicità PPC (Pay Per Click) è un contratto tra due parti - di solito un pubblicitario e un webmaster / editore - in cui l'inserzionista (pubblicitario) si impegna a pagare l'editore una somma di denaro per ogni clic su un annuncio pubblicizzato nel sito della casa editrice. Nel tempo, questo sistema è cresciuto fino a coinvolgere i motori di ricerca web che agiscono come intermediari tra gli inserzionisti e gli editori. Alcune dei sistemi più popolari sono AdWords e AdSense di Google o Yahoo Search Marketing, che fungono anche da editori, poiché pubblicano anche annunci propri.
Quando si parla di click fraud ci si riferisce a tecniche fraudolente intentate per aumentare in modo improprio i click su un certo annuncio web , in modo da ottenere maggiore remunerazione a danno dell'inserzionista.
Nel tempo i motori di ricerca si sono dotati di opportuni strumenti di analisi che permettono l' identificazione di click non-validi. ... E il tutto sembrava risolto . Appunto : sembrava!
Il fatto nuovo è che le nuove tecniche di click fraud coinvolgono particolari spyware.
Secondo una recente analisi condotta dal professor Ben Edelman alla Harvard Business School , già noto per le suo indagini nel mondo della pubblicità web, l'utilizzo degli spyware costituisce uno dei sistemi più diabolici per organizzare una click fraud.
La tecnica può essere schematizzata così :
1) Uno spyware viene scaricato su Pc dell'utente per cercare di monitorare le sue intenzioni di acquisto ed in particolare memorizza un precedente PPC (Pay Per Click) realmente effettuato dall'utente.
2) Ottenuto l'informazione in merito all'annuncio (o gli annunci) di interesse il software comincia con il generare falsi click sullo stesso annuncio (in modo da non destare sospetti)
3) Se l'utente dovesse mai procedere all'acquisto finale , l'inserzionista non potrebbe mai avere dubbi sulla veridicità dei click effettuati sulle pubblicità online da quell'utente e dovrebbe necessariamente retribuire l'editore.
domenica 10 gennaio 2010
Come vedere la TV Online italiana sul PC
Desiderate vedere i canali rai ed i canali mediaset sul computer? Desiderate vedere la TV online sul PC di casa?
Non sapete come visualizzare le emittenti in streaming?
2) Per vedere i canali online è invece utilissimo TVOSA , anch'esso gratuito e leggerissimo che , mediante una comoda interfaccia a forma di telecomando , consente la selezione dei canali che verranno riprodotti con VLC. TVOSA è un nuovo programma rilasciato il 5-01-2010 sulla piattaforma sourceforge.net.
Comodissima è la funzione REC per registrare le trasmissioni preferite.
Non sapete come visualizzare le emittenti in streaming?
Ecco una piccola guida per vedere la Tv sul PC che fa al caso vostro.
1) Per prima cosa bisogna scaricare ed installare VLC MediaPlayer
da molti ritenuto il miglior programma per la riproduzione di video ed è un software gratuito e disponibile per Windows , Linux , Mac , ecc. VLC viene scaricato al ritmo di 9,5 downloads per secondo.
2) Per vedere i canali online è invece utilissimo TVOSA , anch'esso gratuito e leggerissimo che , mediante una comoda interfaccia a forma di telecomando , consente la selezione dei canali che verranno riprodotti con VLC. TVOSA è un nuovo programma rilasciato il 5-01-2010 sulla piattaforma sourceforge.net.
Comodissima è la funzione REC per registrare le trasmissioni preferite.
Iscriviti a:
Post (Atom)
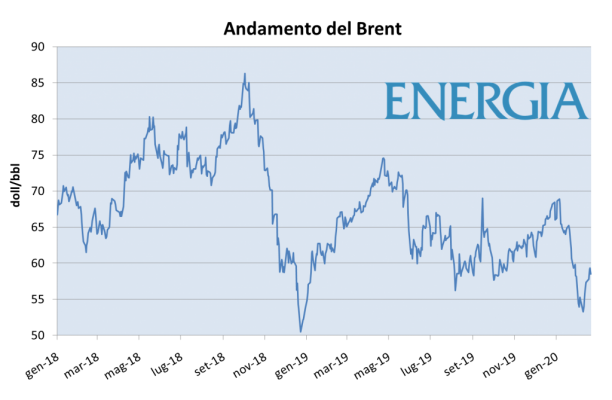
il Coronavirus contagia i mercati energetici
Rapporto del primo trimestre del 2020 sul mercato dell'energia: come il Coronavirus, il clima mite e i prezzi bassi hanno cambiato le co...
-
Molti commercianti stanno ricevendo a mezzo posta una comunicazione da parte di un fantomatico " Registro del mercato nazionale " ...
-
Un giorno vi arriva una email simile a questa : C ari amici: Siamo un ingrosso di prodotti elettronici. I nostri prodotti sono di alta qual...