Visualizzazione post con etichetta rogue. Mostra tutti i post

sabato 31 marzo 2012

Windows Defending Center : Guida alla Rimozione

Guida alla disinstallazione ,rimozione, di  Windows Defending Center   (Windows Defending Center2012, remove Windows Defending Center 2012 , Windows Defending Center 2012 removal , uninstall , removing , delete Windows Defending Center 2012).

Windows Defending Center    è un nuovo falso (fake, rogue) antivirus che prima ti infetta il PC o ti fa credere che esista l'infezione e poi ti spinge ad acquistare una versione completa per risolvere le infezioni da virus che risulteranno presenti sul tuo PC.
Si tratta di un software estremamente pericoloso da eliminare / disinstallare / cancellare quanto prima.
La sua esecuzione genera un report con un elenco di file dichiarati infetti.
Ma è proprio il falso antivirus ad installare i virus .
Windows Defending Center   viene scaricato sul computer del malcapitato con il falso scopo di eseguire una scansione antivirus.
Una volta scaricato esso viene configurato in modo da partire in esecuzione automatica con Windows. Non appena il sistema riparte, inizia automaticamente una falsa scansione antivirus che , ovviamente , rivela falsi virus.

Ecco quali sono i messaggi mostrati , dopo aver segnalato false infezioni ,continuamente come popus :
  • Warning: Your computer is infected
    Detected spyware infection!
    Click this message to install the last update of security software…
  • Windows Defending Center Warning
    Intercepting programs that may compromise your privacy and harm your system have been detected on your PC.
    Click here to remove them immediately with Smart Protection 2012
  • Windows Defending Center Warning
    Your computer is still infected with dangerous viruses. Activate antivirus protection to prevent data loss and avoid theft of your credit card details.
    Click here to activate protection.
e quando si tenta di avviare una qualsiasi applicazione ecco il risultato :
Warning!
Application cannot be executed. The file notepad.exe is infected.
Please activate your antivirus software.

E' stato verificato che quando questo software è in esecuzione la CPU è impegnata per un 20-30% in più rispetto al normale. Altri indesiderati effetti sono settaggi del browser modificati e non raramente collegamenti internet impediti.
Ecco come operare una rimozione , disinstallazione , eliminazione manuale :
Guida alla disinstallazione di Windows Defending Center (How to remove virus Windows Defending Center 2012)
1) Fermare i processi (sulla barra di stato , tasto destro , Task manager ..,processi , termina processo)
WindowsDefendingCenter.exe (potreste non trovarlo poichè il nome potrebbe essere random)
2) Disinstallare Windows Defending Center 2012 :Start > Impostazioni > Pannello di controllo > Aggiungi/rimuovi programmi : Cerca e , nel caso , disinstalla il pacchetto : Windows Defending Center 2012
3) Cercare e rimuovere le chiavi di registro : (Start/esegui/regedit)

"HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run " WindowsDefendingCenter
"HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run "
WindowsDefendingCenter
4) Cercare e rimuovere i files e le cartelle: (start /cerca)
%UserProfile%\Application Data\WindowsDefendingCenter
%UserProfile%\Desktop\WindowsDefendingCenter.lnk
%UserProfile%\Start Menu\
WindowsDefendingCenter.lnk
%UserProfile%\Start Menu\Programs\
WindowsDefendingCenter.lnk
%UserProfile%\Application Data\Microsoft\Internet Explorer\Quick Launch\
WindowsDefendingCenter.lnk
%CommonAppData%\[RANDOM]
%CommonAppData%\[RANDOM]\HS[RANDOM].exe


Rimuovere Smart Protection.lnk sia dal desktop che dal menù avvio\programmi
%UserProfile%\Application Data\Microsoft\Internet Explorer\Quick Launch\
WindowsDefendingCenter.lnk

%UserProfile%\impostazioni locali\temp (Tutta la Cartella)
C:\Windows\Temp Tutta la Cartella
Ed infine svuotare il cestino e la cartella dati recenti (%UserProfile%\Recent)
Si ricordi che %UserProfile% corrisponde a "C:\Documents and Settings\nome utente"
Eventualmente impostare Strumenti/opzioni cartella/visualizzazione - Visualizza cartelle e file nascosti.

In alternativa , trattandosi di uno spyware , consiglio l'installazione di un antispyware free : 

http://www.superantispyware.com/ oppure Spybot Search and Destroy
E , per un pronto intervento risolutivo : Malwarebytes’ Anti-Malware


Enhanced by Zemanta

martedì 31 gennaio 2012

Smart Protection 2012 : Guida alla rimozione

Guida alla disinstallazione ,rimozione, di  Smart Protection 2012   (SmartProtection2012, remove SmartProtection 2012 , Smart Protection 2012 removal , uninstall , removing , delete Smart Protection 2012).
Smart Protection 2012    è un nuovo falso (fake, rogue) antivirus che prima ti infetta il PC o ti fa credere che esista l'infezione e poi ti spinge ad acquistare una versione completa per risolvere le infezioni da virus che risulteranno presenti sul tuo PC.

Si tratta di un software estremamente pericoloso da eliminare / disinstallare / cancellare quanto prima.
La sua esecuzione genera un report con un elenco di file dichiarati infetti.
Ma è proprio il falso antivirus ad installare i virus .
Smart Protection 2012   viene scaricato sul computer del malcapitato con il falso scopo di eseguire una scansione antivirus.
Una volta scaricato esso viene configurato in modo da partire in esecuzione automatica con Windows. Non appena il sistema riparte, inizia automaticamente una falsa scansione antivirus che , ovviamente , rivela falsi virus.

Ecco quali sono i messaggi mostrati , dopo aver segnalato false infezioni ,continuamente come popus :
  • Warning: Your computer is infected
    Detected spyware infection!
    Click this message to install the last update of security software…
  • Smart Protection 2012 Warning
    Intercepting programs that may compromise your privacy and harm your system have been detected on your PC.
    Click here to remove them immediately with Smart Protection 2012
  • Smart Protection 2012 Warning
    Your computer is still infected with dangerous viruses. Activate antivirus protection to prevent data loss and avoid theft of your credit card details.
    Click here to activate protection.
e quando si tenta di avviare una qualsiasi applicazione ecco il risultato :
Warning!
Application cannot be executed. The file notepad.exe is infected.
Please activate your antivirus software.

E' stato verificato che quando questo software è in esecuzione la CPU è impegnata per un 20-30% in più rispetto al normale. Altri indesiderati effetti sono settaggi del browser modificati e non raramente collegamenti internet impediti.
Ecco come operare una rimozione , disinstallazione , eliminazione manuale :
Guida alla disinstallazione di Smart Protection 2012   (How to remove virus Smart Protection 2012)
1) Fermare i processi (sulla barra di stato , tasto destro , Task manager ..,processi , termina processo)
  SmartProtection.exe (potreste non trovarlo poichè il nome potrebbe essere random)

2) Disinstallare Smart Protection 2012 :Start > Impostazioni > Pannello di controllo > Aggiungi/rimuovi programmi : Cerca e , nel caso , disinstalla il pacchetto : Smart Protection 2012
3) Cercare e rimuovere le chiavi di registro : (Start/esegui/regedit)
"HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run " Smart Protection
"HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run "
Smart Protection
4) Cercare e rimuovere i files e le cartelle: (start /cerca)
%UserProfile%\Application Data\Antivirus Smart Protection
%UserProfile%\Application Data\Antivirus Smart Protection\cookies.sqlite
%UserProfile%\Desktop\Antivirus Smart Protection.lnk
%UserProfile%\Start Menu\Antivirus Smart Protection.lnk
%UserProfile%\Application Data\Antivirus Smart Protection\Instructions.ini
%UserProfile%\Start Menu\Programs\Antivirus Smart Protection.lnk
%UserProfile%\Application Data\Microsoft\Internet Explorer\Quick Launch\Antivirus Smart Protection.lnk
%CommonAppData%\[RANDOM]
%CommonAppData%\[RANDOM]\HS[RANDOM].exe


Rimuovere Smart Protection.lnk sia dal desktop che dal menù avvio\programmi
%UserProfile%\Application Data\Microsoft\Internet Explorer\Quick Launch\
Smart Protection.lnk

%UserProfile%\impostazioni locali\temp (Tutta la Cartella)
C:\Windows\Temp Tutta la Cartella
Ed infine svuotare il cestino e la cartella dati recenti (%UserProfile%\Recent)
Si ricordi che %UserProfile% corrisponde a "C:\Documents and Settings\nome utente"
Eventualmente impostare Strumenti/opzioni cartella/visualizzazione - Visualizza cartelle e file nascosti.

In alternativa , trattandosi di uno spyware , consiglio l'installazione di un antispyware free : 

http://www.superantispyware.com/ oppure Spybot Search and Destroy
E , per un pronto intervento risolutivo : Malwarebytes’ Anti-Malware


Enhanced by Zemanta

martedì 24 gennaio 2012

Security Defender 2012 : Guida alla rimozione


Guida alla disinstallazione ,rimozione, di Security Defender 2012  (SecurityDefender 2012, remove Security Defender2012 , Security Defender 2012 removal , uninstall , removing , delete Security Defender 2012).
Security Defender 2012    è un nuovo falso (fake, rogue) antivirus che prima ti infetta il PC o ti fa credere che esista l'infezione e poi ti spinge ad acquistare una versione completa per risolvere le infezioni da virus che risulteranno presenti sul tuo PC.  Security Defender 2012 è un clone di Security Center.

Si tratta di un software estremamente pericoloso da eliminare / disinstallare / cancellare quanto prima.
La sua esecuzione genera un report con un elenco di file dichiarati infetti.
Ma è proprio il falso antivirus ad installare i virus .
Security Defender 2012   viene scaricato sul computer del malcapitato con il falso scopo di eseguire una scansione antivirus.
Una volta scaricato esso viene configurato in modo da partire in esecuzione automatica con Windows. Non appena il sistema riparte, inizia automaticamente una falsa scansione antivirus che , ovviamente , rivela falsi virus.

Nel caso di (false) infezioni ecco quali sono i messaggi mostrati continuamente come popus :
  • "Critical System Error",
  • "Your computer is infected"
  • Malicious applications which can contain trojans found on your PC need to be immediately removed. Click here to remove these potentially harmful items immediately with Security Defender 2012
  • Trojan Detected! A piece of malicious code was found in your system which can replicate itself if no action is taken. Click here to have your system cleaned by Security Defender 2012
e quando si tenta di avviare una qualsiasi applicazione ecco il risultato : Application cannot be executed. The file is infected. Please activate your antivirus software.
E' stato verificato che quando questo software è in esecuzione la CPU è impegnata per un 20-30% in più rispetto al normale. Altri indesiderati effetti sono settaggi del browser modificati e non raramente collegamenti internet impediti.
Ecco come operare una rimozione , disinstallazione , eliminazione manuale :
Guida alla disinstallazione di Security Defender 2012   (How to remove virus Security Defender 2012 )
1) Fermare i processi (sulla barra di stato , tasto destro , Task manager ..,processi , termina processo) MSASCui.exe , pw.exe , vz.exe
2) Disinstallare Security Defender 2012 :Start > Impostazioni > Pannello di controllo > Aggiungi/rimuovi programmi : Cerca e , nel caso , disinstalla il pacchetto : Security Defender 2012
3) Cercare e rimuovere le chiavi di registro : (Start/esegui/regedit)
"HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run " SecurityDefender
"HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run "
SecurityDefender
4) Cercare e rimuovere i files e le cartelle: (start /cerca)
c:\Documents and Settings\All Users\Application Data\56a10a26-dc02-40f3-a4da-8fa92d06b357_.mkv
c:\Documents and Settings\All Users\Application Data\56a10a26-dc02-40f3-a4da-8fa92d06b357_33.avi
c:\Documents and Settings\All Users\Application Data\56a10a26-dc02-40f3-a4da-8fa92d06b357_33.ico
c:\Documents and Settings\All Users\Start Menu\Programs\Startup\56a10a26-dc02-40f3-a4da-8fa92d06b357_33.lnk
%UserProfile%\Application Data\Microsoft\Internet Explorer\Quick Launch\Security Defender.lnk
%UserProfile%\Desktop\Security Defender.lnk
%UserProfile%\Start Menu\Programs\Startup\56a10a26-dc02-40f3-a4da-8fa92d06b357_33.lnk
%Temp%\<random>.dll 


c:\Program Files\Security Defender (Tutta la Cartella) - Vedi anche c:\Programmi.
MenuAvvio\Security Defender

%UserProfile%\Application Data\Security Defender   (Tutta la Cartella)
Rimuovere SecurityDefender.lnk sia dal desktop che dal menù avvio\programmi
%UserProfile%\Application Data\Microsoft\Internet Explorer\Quick Launch\
SecurityDefender.lnk

%UserProfile%\impostazioni locali\temp (Tutta la Cartella)
C:\Windows\Temp Tutta la Cartella
Ed infine svuotare il cestino e la cartella dati recenti (%UserProfile%\Recent)
Si ricordi che %UserProfile% corrisponde a "C:\Documents and Settings\nome utente"
Eventualmente impostare Strumenti/opzioni cartella/visualizzazione - Visualizza cartelle e file nascosti.

In alternativa , trattandosi di uno spyware , consiglio l'installazione di un antispyware free : 

http://www.superantispyware.com/ oppure Spybot Search and Destroy
E , per un pronto intervento risolutivo : Malwarebytes’ Anti-Malware
Ma se volete tentare la  strada dell'attivazione ecco un serial code : D13F-3B7D-B3C5-BD84.
Enhanced by Zemanta

domenica 15 gennaio 2012

Win 7 AntiVirus 2012 : Guida alla rimozione

Guida alla disinstallazione ,rimozione, di Win 7 Anti-Spyware 2012 o  Win 7 AntiVirus 2012 (Win7Anti-Spyware2012, remove Win 7 AntiSpyware 2012 , Win 7 Anti-Spyware 2012 removal , uninstall , removing , delete Win 7 Anti-Spyware 2012).
Win 7 Anti-Spyware 2012    è un nuovo falso (fake, rogue) antivirus che prima ti infetta il PC o ti fa credere che esista l'infezione e poi ti spinge ad acquistare una versione completa per risolvere le infezioni da virus che risulteranno presenti sul tuo PC.  Win 7 Anti-Spyware 2012 è un clone di XP Antispyware, Win 7 Antispyware, Win 7 Internet Security 2012, Win 7 Guard, Win 7 Security, Vista Internet Security 2011 ecc.

Si tratta di un software estremamente pericoloso da eliminare / disinstallare / cancellare quanto prima.
La sua esecuzione genera un report con un elenco di file dichiarati infetti.
Ma è proprio il falso antivirus ad installare i virus .
Win 7 Anti-Spyware 2012   viene scaricato sul computer del malcapitato con il falso scopo di eseguire una scansione antivirus.
Una volta scaricato esso viene configurato in modo da partire in esecuzione automatica con Windows. Non appena il sistema riparte, inizia automaticamente una falsa scansione antivirus che , ovviamente , rivela falsi virus.

Nel caso di (false) infezioni ecco quali sono i messaggi mostrati continuamente come popus :
  • "Critical System Error",
  • "Your computer is infected"
  • Malicious applications which can contain trojans found on your PC need to be immediately removed. Click here to remove these potentially harmful items immediately with Win 7 Anti-Spyware 2012  
  • Trojan Detected! A piece of malicious code was found in your system which can replicate itself if no action is taken. Click here to have your system cleaned by Win 7 Anti-Spyware 2012
e quando si tenta di avviare una qualsiasi applicazione ecco il risultato : Application cannot be executed. The file is infected. Please activate your antivirus software.
E' stato verificato che quando questo software è in esecuzione la CPU è impegnata per un 20-30% in più rispetto al normale. Altri indesiderati effetti sono settaggi del browser modificati e non raramente collegamenti internet impediti.
Ecco come operare una rimozione , disinstallazione , eliminazione manuale :
Guida alla disinstallazione di Win 7 Anti-Spyware 20121   (How to remove virus Win 7 AntiVirus2012 )
1) Fermare i processi (sulla barra di stato , tasto destro , Task manager ..,processi , termina processo) MSASCui.exe , pw.exe , vz.exe
2) Disinstallare Win 7 AntiVirus 2012 :Start > Impostazioni > Pannello di controllo > Aggiungi/rimuovi programmi : Cerca e , nel caso , disinstalla il pacchetto : Win 7 AntiVirus 2012
3) Cercare e rimuovere le chiavi di registro : (Start/esegui/regedit)
"HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run " Win7AntiVirus
"HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run "
Win7AntiVirus
4) Cercare e rimuovere i files e le cartelle: (start /cerca)

c:\Program Files\Win7AntiVirus 2012 (Tutta la Cartella) - Vedi anche c:\Programmi.
MenuAvvio\Win7AntiVirus 2012

%UserProfile%\Application Data\Win7AntiVirus 2012   (Tutta la Cartella)

Rimuovere
Win7AntiVirus.lnk sia dal desktop che dal menù avvio\programmi
%UserProfile%\Application Data\Microsoft\Internet Explorer\Quick Launch\
Win7AntiVirus.lnk

%UserProfile%\impostazioni locali\temp (Tutta la Cartella)
C:\Windows\Temp Tutta la Cartella
Ed infine svuotare il cestino e la cartella dati recenti (%UserProfile%\Recent)
Si ricordi che %UserProfile% corrisponde a "C:\Documents and Settings\nome utente"
Eventualmente impostare Strumenti/opzioni cartella/visualizzazione - Visualizza cartelle e file nascosti.

In alternativa , trattandosi di uno spyware , consiglio l'installazione di un antispyware free : 

http://www.superantispyware.com/ oppure Spybot Search and Destroy
E , per un pronto intervento risolutivo : Malwarebytes’ Anti-Malware

Enhanced by Zemanta

lunedì 31 gennaio 2011

Il virus che si spaccia per AVG Anti-Virus 2011

Lo staff del noto antivirus AVG ha segnalato che è in circolazione un falso antivirus che si spaccia con il nome ed i loghi di  AVG Anti-Virus 2011. Anche le schermate sono le stesse ed è veramente difficile capire che si tratta di un malware :


Come al solito , il falso antivirus segnala una insolità quantità di falsi virus , ma poi promette di risolvere tutto purchè si acquisti la versione completa del programma.

Il vero AVG individua questo software come un Trojan della famiglia "FakeAV" .

Per rimuovere manualmente il falso antivirus procedere in questo modo :
1) Chiudere il programma (se è in esecuzione)
2) Terminare il programma AVG Antivirus 2011.exe (sulla barra di stato , tasto destro , Task manager ..,processi , termina processo) 
3) Disinstallare
AVG Antivirus 2011
   :Start > Impostazioni > Pannello di controllo > Aggiungi/rimuovi programmi : Cerca e , nel caso , disinstalla il pacchetto : AVG Antivirus 2011
3) Cercare e rimuovere le chiavi di registro : (Start/esegui/regedit)
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run "AVG Antivirus 2011"
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run "
AVG Antivirus 2011"
4) Cercare e rimuovere i files e le cartelle: (start /cerca)

C:\Documents and Settings\All Users\Menu Avvio\AVG\ (tutta la cartella)
C:\Program Files\AVG Antivirus 2011\  (oppure c:\Programmi\AVG Antivirus 2011\)

Se non ci riuscite un qualunque antivirus serio riesce a debellate il falso antivirus , in particolare potete scaricare  un antispyware free : 
http://www.superantispyware.com/ oppure Spybot Search and Destroy
e  Malwarebytes’ Anti-Malware

venerdì 21 gennaio 2011

SmartScan : Guida alla Rimozione

Guida alla disinstallazione ,rimozione, di SmartScan   (removeSmartScan , SmartScan Rogue  removal , uninstall , removing , delete Smart Scan ).
SmartScan  è un nuovo falso (fake, rogue) sistema di ottimizzazione che ti fa credere che sul tuo PC siamo presenti un sacco di errori : tracce difettose sull'Hard Disk , problemi di deframmentazione ecc , per cui  ti spinge ad acquistare una versione completa per risolvere le inefficienze rilevate.
SmartScan, conosciuto anche come Smart Scan, è un software malizioso che apparentemente è computer optimizer e promette di rendereil tuo pc più veloce ma in realtà , l'unica cosa che fa è distruggere il sistema..
Si tratta di un software estremamente pericoloso da eliminare / disinstallare / cancellare quanto prima.
SmartScan viene scaricato sul computer del malcapitato con il falso scopo di eseguire una diagnostica hardware.
Una volta scaricato esso viene configurato in modo da partire in esecuzione automatica con Windows. Non appena il sistema riparte, inizia automaticamente una falsa scansione  che , ovviamente , rivela falsi errori.
Nel caso di (falsi) errori ecco quali sono i messaggi mostrati continuamente come popus :

  • "Drive C inizialize Error",
  • "Bad sector on HD-0"
  • "Damaged FAT - Critical Error"
  • "Unable to access to Hard Disk"   - Click here to have your system adjusted by
    SmartScan
e quando si tenta di avviare una qualsiasi applicazione ecco il risultato : Application cannot be executed. The file is infected. Please activate your SmartScan software.
E' stato verificato che quando questo software è in esecuzione la CPU è impegnata per un 20-30% in più rispetto al normale. Altri indesiderati effetti sono settaggi del browser modificati e non raramente collegamenti internet impediti.
Ecco come operare una rimozione , disinstallazione , eliminazione manuale :
Guida alla disinstallazione di SmartScan  (How to remove virus SmartScan)
1) Fermare i processi (sulla barra di stato , tasto destro , Task manager ..,processi , termina processo) 
SmartScan.exe 

2) Disinstallare
SmartScan :Start > Impostazioni > Pannello di controllo > Aggiungi/rimuovi programmi : Cerca e , nel caso , disinstalla il pacchetto : SmartScan
3) Cercare e rimuovere le chiavi di registro : (Start/esegui/regedit)
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run "SmartScan"
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run "
SmartScan"
4) Cercare e rimuovere i files e le cartelle: (start /cerca)
c:\Program Files\SmartScan  (Tutta la Cartella) - Vedi anche c:\Programmi.
MenuAvvio\SmartScan
%UserProfile%\Application Data\SmartScan    (Tutta la Cartella)
Rimuovere
XPGuard.lnk sia dal desktop che dal menù avvio\programmi
%UserProfile%\Application Data\Microsoft\Internet Explorer\Quick Launch\
SmartScan
.lnk
%UserProfile%\impostazioni locali\temp (Tutta la Cartella)
C:\Windows\Temp Tutta la Cartella
Ed infine svuotare il cestino e la cartella dati recenti (%UserProfile%\Recent)
Si ricordi che %UserProfile% corrisponde a "C:\Documents and Settings\nome utente"
Eventualmente impostare Strumenti/opzioni cartella/visualizzazione - Visualizza cartelle e file nascosti.

In alternativa , trattandosi di uno spyware , consiglio l'installazione di un antispyware free : 

http://www.superantispyware.com/ oppure Spybot Search and Destroy
E , per un pronto intervento risolutivo : Malwarebytes’ Anti-Malware

lunedì 27 dicembre 2010

Personal Internet Security 2011 : Guida alla Rimozione

Guida alla disinstallazione ,rimozione, di Personal Internet Security 2011   (PersonalInternetSecurity 2011 , remove Personale Internet Security , Personal Internet Security  removal , uninstall , removing , delete PersonalInternet Security).
Personal Internet Security    è un nuovo falso (fake, rogue) antivirus che prima ti infetta il PC o ti fa credere che esista l'infezione e poi ti spinge ad acquistare una versione completa per risolvere le infezioni da virus che risulteranno presenti sul tuo PC. Personal Internet Security 2011 è un clone di XP Internet Security 2010
Si tratta di un software estremamente pericoloso da eliminare / disinstallare / cancellare quanto prima.
La sua esecuzione genera un report con un elenco di file dichiarati infetti.
Ma è proprio il falso antivirus ad installare i virus .
PersonalInternetSecurity   viene scaricato sul computer del malcapitato con il falso scopo di eseguire una scansione antivirus.
Una volta scaricato esso viene configurato in modo da partire in esecuzione automatica con Windows. Non appena il sistema riparte, inizia automaticamente una falsa scansione antivirus che , ovviamente , rivela falsi virus.

Nel caso di (false) infezioni ecco quali sono i messaggi mostrati continuamente come popus :
  • "Critical System Error",
  • "Your computer is infected"
  • Malicious applications which can contain trojans found on your PC need to be immediately removed. Click here to remove these potentially harmful items immediately with PersonalInternetSecurity  
  • Trojan Detected! A piece of malicious code was found in your system which can replicate itself if no action is taken. Click here to have your system cleaned by PersonalInternetSecurity
e quando si tenta di avviare una qualsiasi applicazione ecco il risultato : Application cannot be executed. The file is infected. Please activate your antivirus software.
E' stato verificato che quando questo software è in esecuzione la CPU è impegnata per un 20-30% in più rispetto al normale. Altri indesiderati effetti sono settaggi del browser modificati e non raramente collegamenti internet impediti.
Ecco come operare una rimozione , disinstallazione , eliminazione manuale :
Guida alla disinstallazione di PersonalInternetSecurity   (How to remove virus PersonalInternetSecurity )
1) Fermare i processi (sulla barra di stato , tasto destro , Task manager ..,processi , termina processo) wksra_249.exe
2) DisinstallarePersonalInternetSecurity :Start > Impostazioni > Pannello di controllo > Aggiungi/rimuovi programmi : Cerca e , nel caso , disinstalla il pacchetto : PersonalInternetSecurity
3) Cercare e rimuovere le chiavi di registro : (Start/esegui/regedit)
"HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run " PersonalInternetSecurity
"HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run "
PersonalInternetSecurity
4) Cercare e rimuovere i files e le cartelle: (start /cerca)

c:\Program Files\Personal Internet Security 2011 (Tutta la Cartella) - Vedi anche c:\Programmi.
MenuAvvio\Personal Internet Security 2011

%UserProfile%\Application Data\Personal Internet Security 2011   (Tutta la Cartella)
%UserProfile%\Application Data\sqhdr5   (Tutta la Cartella)
Rimuovere InternetProtection.lnk sia dal desktop che dal menù avvio\programmi
%UserProfile%\Application Data\Microsoft\Internet Explorer\Quick Launch\
PersonalInternetSecurity .lnk

%UserProfile%\impostazioni locali\temp (Tutta la Cartella)
C:\Windows\Temp Tutta la Cartella
Ed infine svuotare il cestino e la cartella dati recenti (%UserProfile%\Recent)
Si ricordi che %UserProfile% corrisponde a "C:\Documents and Settings\nome utente"
Eventualmente impostare Strumenti/opzioni cartella/visualizzazione - Visualizza cartelle e file nascosti.

In alternativa , trattandosi di uno spyware , consiglio l'installazione di un antispyware free : 

http://www.superantispyware.com/ oppure Spybot Search and Destroy
E , per un pronto intervento risolutivo : Malwarebytes’ Anti-Malware
Enhanced by Zemanta

Scanner fake HDD utility : guida alla rimozione

Guida alla disinstallazione ,rimozione, di Scanner Rogue   (remove Scanner , Scanner Rogue  removal , uninstall , removing , delete Scanner Rogue).
Scanner  è un nuovo falso (fake, rogue) sistema di ottimizzazione che ti fa credere che sul tuo PC siamo presenti un sacco di errori : trace difettose sull'Hard Disk , problemi di deframmentazione ecc , per cui  ti spinge ad acquistare una versione completa per risolvere le inefficienze rilevate.Esso appartiene alla stessa famiglia di virus come Win Scanner, System Tools 2011, Disk Repair 2011.
Si tratta di un software estremamente pericoloso da eliminare / disinstallare / cancellare quanto prima.

Scanner viene scaricato sul computer del malcapitato con il falso scopo di eseguire una diagnostica hardware.
Una volta scaricato esso viene configurato in modo da partire in esecuzione automatica con Windows. Non appena il sistema riparte, inizia automaticamente una falsa scansione  che , ovviamente , rivela falsi errori.

Nel caso di (false) infezioni ecco quali sono i messaggi mostrati continuamente come popus :
  • "Drive C inizialize Error",
  • "Bad sector on HD-0"
  • "Damaged FAT - Critical Error"
  • "Unable to access to Hard Disk"   - Click here to have your system adjusted by Scanner
e quando si tenta di avviare una qualsiasi applicazione ecco il risultato : Application cannot be executed. The file is infected. Please activate your scanner software.
E' stato verificato che quando questo software è in esecuzione la CPU è impegnata per un 20-30% in più rispetto al normale. Altri indesiderati effetti sono settaggi del browser modificati e non raramente collegamenti internet impediti.
Ecco come operare una rimozione , disinstallazione , eliminazione manuale :
Guida alla disinstallazione di Scanner  (How to remove virus Scanner)
1) Fermare i processi (sulla barra di stato , tasto destro , Task manager ..,processi , termina processo) 
scanner.exe 


2) Disinstallare Scanner   :Start > Impostazioni > Pannello di controllo > Aggiungi/rimuovi programmi : Cerca e , nel caso , disinstalla il pacchetto : Scanner
3) Cercare e rimuovere le chiavi di registro : (Start/esegui/regedit)
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run "scanner"
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run "
scanner"
4) Cercare e rimuovere i files e le cartelle: (start /cerca)
c:\Program Files\Scanner  (Tutta la Cartella) - Vedi anche c:\Programmi.
MenuAvvio\Scanner


%UserProfile%\Application Data\Scanner    (Tutta la Cartella)
Rimuovere
XPGuard.lnk sia dal desktop che dal menù avvio\programmi
%UserProfile%\Application Data\Microsoft\Internet Explorer\Quick Launch\
scanner
.lnk

%UserProfile%\impostazioni locali\temp (Tutta la Cartella)
C:\Windows\Temp Tutta la Cartella
Ed infine svuotare il cestino e la cartella dati recenti (%UserProfile%\Recent)
Si ricordi che %UserProfile% corrisponde a "C:\Documents and Settings\nome utente"
Eventualmente impostare Strumenti/opzioni cartella/visualizzazione - Visualizza cartelle e file nascosti.

In alternativa , trattandosi di uno spyware , consiglio l'installazione di un antispyware free : 

http://www.superantispyware.com/ oppure Spybot Search and Destroy
E , per un pronto intervento risolutivo : Malwarebytes’ Anti-Malware

giovedì 25 novembre 2010

XP Guard 2011 : Guida alla Rimozione

Guida alla disinstallazione ,rimozione, di XP Guard 2011   (XPGuard 2011 , remove XP Guard , XPGuard  removal , uninstall , removing , delete XPGuard).
XP Guard  è un nuovo falso (fake, rogue) antivirus che prima ti infetta il PC o ti fa credere che esista l'infezione e poi ti spinge ad acquistare una versione completa per risolvere le infezioni da virus che risulteranno presenti sul tuo PC. XP Guard 2011 è un clone di XP Internet Security 2010
Si tratta di un software estremamente pericoloso da eliminare / disinstallare / cancellare quanto prima.
La sua esecuzione genera un report con un elenco di file dichiarati infetti.
Ma è proprio il falso antivirus ad installare i virus .
XP Guard viene scaricato sul computer del malcapitato con il falso scopo di eseguire una scansione antivirus.
Una volta scaricato esso viene configurato in modo da partire in esecuzione automatica con Windows. Non appena il sistema riparte, inizia automaticamente una falsa scansione antivirus che , ovviamente , rivela falsi virus.

Nel caso di (false) infezioni ecco quali sono i messaggi mostrati continuamente come popus :
  • "Critical System Error",
  • "Your computer is infected"
  • Malicious applications which can contain trojans found on your PC need to be immediately removed. Click here to remove these potentially harmful items immediately with XP Guard 
  • Trojan Detected! A piece of malicious code was found in your system which can replicate itself if no action is taken. Click here to have your system cleaned by XP Guard
e quando si tenta di avviare una qualsiasi applicazione ecco il risultato : Application cannot be executed. The file is infected. Please activate your antivirus software.
E' stato verificato che quando questo software è in esecuzione la CPU è impegnata per un 20-30% in più rispetto al normale. Altri indesiderati effetti sono settaggi del browser modificati e non raramente collegamenti internet impediti.
Ecco come operare una rimozione , disinstallazione , eliminazione manuale :
Guida alla disinstallazione di XP Guard  (How to remove virus XP Guard)
1) Fermare i processi (sulla barra di stato , tasto destro , Task manager ..,processi , termina processo) 
XPGuard.exe 


2) Disinstallare XP Guard   :Start > Impostazioni > Pannello di controllo > Aggiungi/rimuovi programmi : Cerca e , nel caso , disinstalla il pacchetto : XP Guard
3) Cercare e rimuovere le chiavi di registro : (Start/esegui/regedit)
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run "XPGuard"
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run "
XPGuard"
4) Cercare e rimuovere i files e le cartelle: (start /cerca)
c:\Program Files\XP Guard 2011 (Tutta la Cartella) - Vedi anche c:\Programmi.
MenuAvvio\XP Guard 2011


%UserProfile%\Application Data\XP Guard 2011   (Tutta la Cartella)
Rimuovere
XPGuard.lnk sia dal desktop che dal menù avvio\programmi
%UserProfile%\Application Data\Microsoft\Internet Explorer\Quick Launch\
XPGuard.lnk

%UserProfile%\impostazioni locali\temp (Tutta la Cartella)
C:\Windows\Temp Tutta la Cartella
Ed infine svuotare il cestino e la cartella dati recenti (%UserProfile%\Recent)
Si ricordi che %UserProfile% corrisponde a "C:\Documents and Settings\nome utente"
Eventualmente impostare Strumenti/opzioni cartella/visualizzazione - Visualizza cartelle e file nascosti.

In alternativa , trattandosi di uno spyware , consiglio l'installazione di un antispyware free : 

http://www.superantispyware.com/ oppure Spybot Search and Destroy
E , per un pronto intervento risolutivo : Malwarebytes’ Anti-Malware

giovedì 18 novembre 2010

XP Internet Security 2011 : Guida alla Rimozione

Guida alla disinstallazione ,rimozione, di XP Internet Security 2011   (XPInternetSecurity 2011 , remove XP Internet Security , XP Internet Security  removal , uninstall , removing , delete XPInternet Security).
XP Internet Security    è un nuovo falso (fake, rogue) antivirus che prima ti infetta il PC o ti fa credere che esista l'infezione e poi ti spinge ad acquistare una versione completa per risolvere le infezioni da virus che risulteranno presenti sul tuo PC. XP Internet Security 2011 è un clone di XP Internet Security 2010

Si tratta di un software estremamente pericoloso da eliminare / disinstallare / cancellare quanto prima.
La sua esecuzione genera un report con un elenco di file dichiarati infetti.
Ma è proprio il falso antivirus ad installare i virus .
XPInternetSecurity  viene scaricato sul computer del malcapitato con il falso scopo di eseguire una scansione antivirus.
Una volta scaricato esso viene configurato in modo da partire in esecuzione automatica con Windows. Non appena il sistema riparte, inizia automaticamente una falsa scansione antivirus che , ovviamente , rivela falsi virus.

Nel caso di (false) infezioni ecco quali sono i messaggi mostrati continuamente come popus :
  • "Critical System Error",
  • "Your computer is infected"
  • Malicious applications which can contain trojans found on your PC need to be immediately removed. Click here to remove these potentially harmful items immediately with XPInternetSecurity 
  • Trojan Detected! A piece of malicious code was found in your system which can replicate itself if no action is taken. Click here to have your system cleaned by XPInternetSecurity
e quando si tenta di avviare una qualsiasi applicazione ecco il risultato : Application cannot be executed. The file is infected. Please activate your antivirus software.
E' stato verificato che quando questo software è in esecuzione la CPU è impegnata per un 20-30% in più rispetto al normale. Altri indesiderati effetti sono settaggi del browser modificati e non raramente collegamenti internet impediti.
Ecco come operare una rimozione , disinstallazione , eliminazione manuale :
Guida alla disinstallazione di XPInternetSecurity  (How to remove virus XPInternetSecurity)
1) Fermare i processi (sulla barra di stato , tasto destro , Task manager ..,processi , termina processo) 
XPInternetSecurity.exe 


2) Disinstallare
XPInternetSecurity   :Start > Impostazioni > Pannello di controllo > Aggiungi/rimuovi programmi : Cerca e , nel caso , disinstalla il pacchetto : XPInternetSecurity
3) Cercare e rimuovere le chiavi di registro : (Start/esegui/regedit)
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run "XPInternetSecurity"
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run "
XPInternetSecurity"
4) Cercare e rimuovere i files e le cartelle: (start /cerca)
c:\Program Files\XP Internet Security 2011 (Tutta la Cartella) - Vedi anche c:\Programmi.
MenuAvvio\XP Internet Security 2011


%UserProfile%\Application Data\XP Internet Security 2011   (Tutta la Cartella)
Rimuovere SpywareProtection.lnk sia dal desktop che dal menù avvio\programmi
%UserProfile%\Application Data\Microsoft\Internet Explorer\Quick Launch\
XPInternetSecurity.lnk

%UserProfile%\impostazioni locali\temp (Tutta la Cartella)
C:\Windows\Temp Tutta la Cartella
Ed infine svuotare il cestino e la cartella dati recenti (%UserProfile%\Recent)
Si ricordi che %UserProfile% corrisponde a "C:\Documents and Settings\nome utente"
Eventualmente impostare Strumenti/opzioni cartella/visualizzazione - Visualizza cartelle e file nascosti.

In alternativa , trattandosi di uno spyware , consiglio l'installazione di un antispyware free : 

http://www.superantispyware.com/ oppure Spybot Search and Destroy
E , per un pronto intervento risolutivo : Malwarebytes’ Anti-Malware

mercoledì 17 novembre 2010

Spyware Protection 2010 : Guida alla Rimozione

Guida alla disinstallazione ,rimozione, di Spyware Protection 2010   (SpywareProtection 2010, remove SpywareProtection , SpywareProtection  removal , uninstall , removing , delete SpywareProtection).
SpywareProtection  è un nuovo falso (fake, rogue) antivirus che prima ti infetta il PC o ti fa credere che esista l'infezione e poi ti spinge ad acquistare una versione completa per risolvere le infezioni da virus che risulteranno presenti sul tuo PC. 
Si tratta di un software estremamente pericoloso da eliminare / disinstallare / cancellare quanto prima.
La sua esecuzione genera un report con un elenco di file dichiarati infetti.
Ma è proprio il falso antivirus ad installare i virus .
SpywareProtection   viene scaricato sul computer del malcapitato con il falso scopo di eseguire una scansione antivirus.
Una volta scaricato esso viene configurato in modo da partire in esecuzione automatica con Windows. Non appena il sistema riparte, inizia automaticamente una falsa scansione antivirus che , ovviamente , rivela falsi virus.

Nel caso di (false) infezioni ecco quali sono i messaggi mostrati continuamente come popus :
  • "Critical System Error",
  • "Your computer is infected"
  • Malicious applications which can contain trojans found on your PC need to be immediately removed. Click here to remove these potentially harmful items immediately with SpywareProtection 
  • Trojan Detected! A piece of malicious code was found in your system which can replicate itself if no action is taken. Click here to have your system cleaned by SpywareProtection
e quando si tenta di avviare una qualsiasi applicazione ecco il risultato : Application cannot be executed. The file is infected. Please activate your antivirus software.
E' stato verificato che quando questo software è in esecuzione la CPU è impegnata per un 20-30% in più rispetto al normale. Altri indesiderati effetti sono settaggi del browser modificati e non raramente collegamenti internet impediti.
Ecco come operare una rimozione , disinstallazione , eliminazione manuale :
Guida alla disinstallazione di SpywareProtection  (How to remove virus SpywareProtection)
1) Fermare i processi (sulla barra di stato , tasto destro , Task manager ..,processi , termina processo) 
SpywareProtection.exe


2) Disinstallare
SpywareProtection  
:Start > Impostazioni > Pannello di controllo > Aggiungi/rimuovi programmi : Cerca e , nel caso , disinstalla il pacchetto : SpywareProtection
3) Cercare e rimuovere le chiavi di registro : (Start/esegui/regedit)
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run "SpywareProtection"
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run "
SpywareProtection"
4) Cercare e rimuovere i files e le cartelle: (start /cerca)
c:\Program Files\Spyware Protection 2010 (Tutta la Cartella) - Vedi anche c:\Programmi.
MenuAvvio\SpywareProtection 2010


%UserProfile%\Application Data\Spyware Protection 2010   (Tutta la Cartella)
Rimuovere SpywareProtection.lnk sia dal desktop che dal menù avvio\programmi
%UserProfile%\Application Data\Microsoft\Internet Explorer\Quick Launch\SpywareProtection.lnk

%UserProfile%\impostazioni locali\temp (Tutta la Cartella)
C:\Windows\Temp Tutta la Cartella
Ed infine svuotare il cestino e la cartella dati recenti (%UserProfile%\Recent)
Si ricordi che %UserProfile% corrisponde a "C:\Documents and Settings\nome utente"
Eventualmente impostare Strumenti/opzioni cartella/visualizzazione - Visualizza cartelle e file nascosti.

In alternativa , trattandosi di uno spyware , consiglio l'installazione di un antispyware free :


http://www.superantispyware.com/ oppure Spybot Search and Destroy
E , per un pronto intervento risolutivo : Malwarebytes’ Anti-Malware

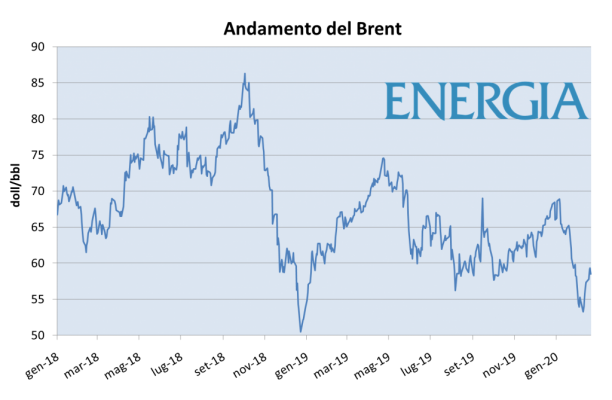
il Coronavirus contagia i mercati energetici

Rapporto del primo trimestre del 2020 sul mercato dell'energia: come il Coronavirus, il clima mite e i prezzi bassi hanno cambiato le co...